Gobernanza de la IA
Un método para ver, priorizar y gobernar el uso de la IA en tu organización, sea cual sea la tecnología que uses.
- Desde 2008 creando y operando tecnología
- Partner de Microsoft desde 2010
- Más de 200 grandes organizaciones como clientes
- Certificados en ISO 27001
- Más de 60 profesionales propios en Barcelona y Madrid
- Servicios y soluciones SaaS propios
El punto de partida
Tokenmaxxing o AI-Factory
Dos maneras de llevar la IA a toda la organización. En ambas caben Copilot, Claude o Gemini: cambia sobre qué trabajan.
Modelo 1 · Tokenmaxxing
Cada área crea sus agentes por su cuenta
- Autonomía y resultados rápidos en cada área
- Difícil de gobernar por IT: seguridad, formación, estándares
- Coste de tokens creciente y poco previsible
- Automatizaciones sobre bases poco estables
Resultado: procesos humanos, algo más productivos
Modelo 2 · AI-Factory
IT industrializa la automatización
- Copilot y los agentes homologados, vía MCP sobre software gobernado
- Automatización a una escala sin precedentes
- Tokens invertidos en construir, no en usar
- Requiere un equipo AI-Driven y un cambio en IT
Resultado: organización digitalizada de extremo a extremo
Capacidades, no datos en bruto
Vía MCP, los agentes homologados usan operaciones de negocio del ERP, el CRM o la base documental.
Un conector, cualquier IA
Se construye una vez y sirve para Copilot, Claude o Gemini. Un estándar abierto, sin depender de un proveedor.
IT mantiene el control
Permisos, reglas y auditoría viven en el software, no en cada agente.
Qué conseguimos
01
Visibilidad
IT sabe qué IA se usa en la organización, corporativa o no.
02
Menos riesgo
Reducir el shadow AI: datos sensibles, cumplimiento y exposición legal.
03
Productividad
Automatizar desde IT las oportunidades de más valor.
04
Un camino claro
Situar la madurez de la organización y trazar el camino hacia una IA gobernada.
05
IT habilitador
Que IT impulse la adopción de la IA, no que la frene.
Un diagnóstico a través de tres perspectivas
Datos objetivos, la voz de los usuarios y una radiografía de la organización. Independiente de las tecnologías que tengas.
Telemetría
La realidad
Qué IA se usa de verdad, corporativa o no, a partir de datos objetivos. El mapa del riesgo real.
- Inicios de sesión en Enterprise Applications y consentimientos OAuth
- Logs DNS y proxy/CASB
- Gasto en tarjetas corporativas
- Logs de la IA corporativa, Defender y endpoint
Reuniones y encuestas
La demanda
Qué necesitan y quieren los usuarios, lo que ningún log capta. El mapa de la demanda.
- Uso actual y herramientas
- Percepción: qué está permitido y qué no
- Tareas que querrían automatizar
- Se plantea como habilitación, no como auditoría
Dónde estamos
La madurez
Radiografía de cómo se integra y gobierna la IA hoy, dimensión a dimensión.
- Política y gobierno
- Identidad, datos y seguridad
- Arquitectura e integración
- Formación y personas
- Operación y ciclo de vida
- Valor y cartera de casos de uso
Cinco niveles de madurez
Del shadow AI a una IA estratégica
Nivel 1
Disperso
Shadow AI
Uso individual con cuentas personales, sin política ni visibilidad.
Nivel 2
Consciente
Reactivo
Hay política y alguna herramienta homologada, pero no se cumple ni se mide.
Nivel 3
Definido
Encauzado
Catálogo homologado, acceso por SSO, controles básicos y un responsable de IA.
Nivel 4
Gestionado
Gobernado y medido
IA integrada con los sistemas vía MCP/API, con trazabilidad y control de coste y calidad. Cartera de casos priorizada y medida.
Nivel 5
Optimizado
Estratégico
Capacidad escalable y en mejora continua, ligada al negocio. Los nuevos casos se industrializan rápido y de forma segura.
¿En qué nivel está tu organización? El diagnóstico te lo dice, dimensión a dimensión.
Del diagnóstico a la acción
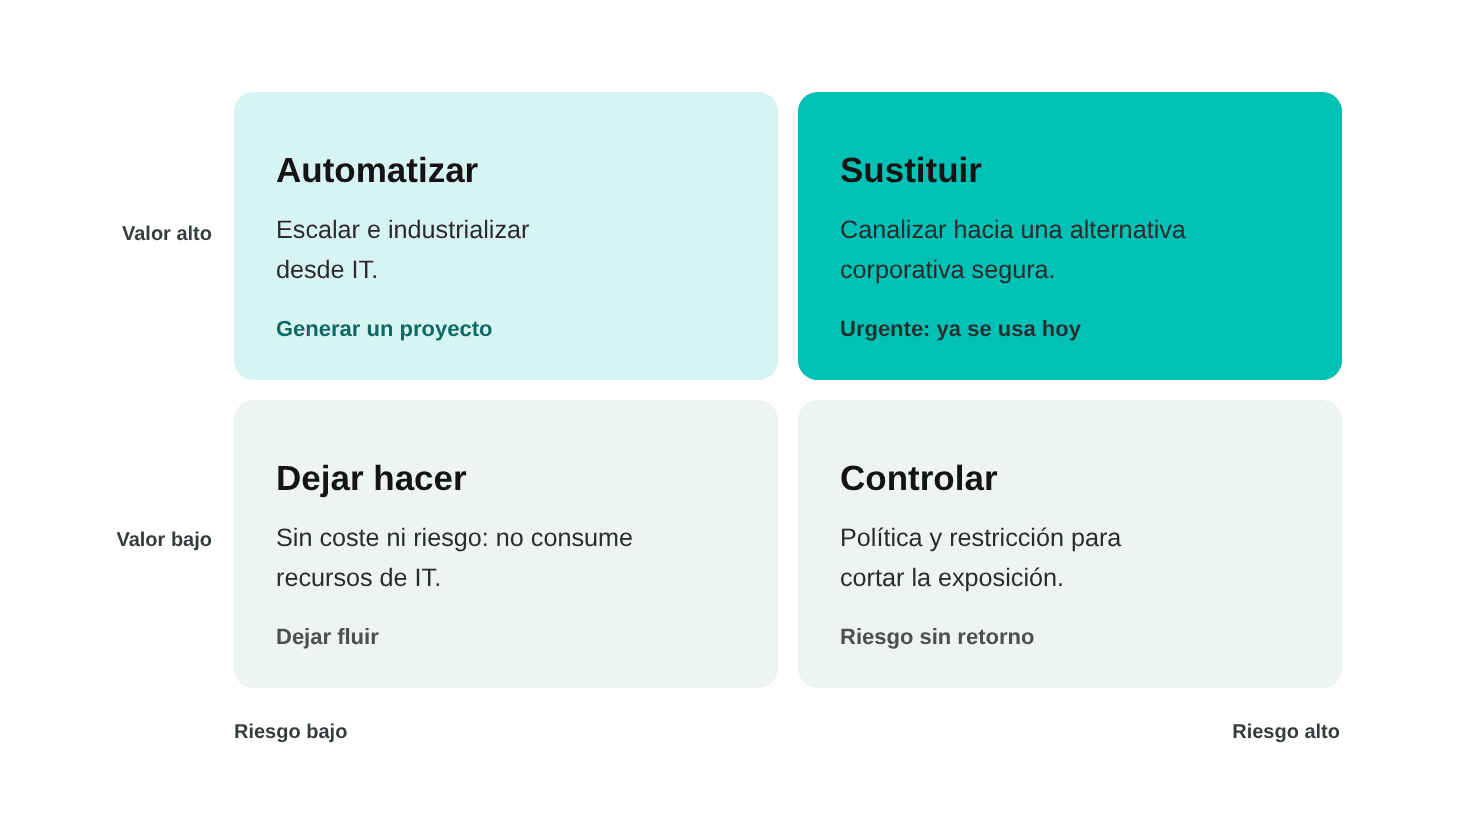
Cada uso de la IA que detectamos se prioriza según su riesgo y su valor, y recibe una acción concreta.
Los usos de alto valor que detectamos pueden pasar directamente a producción con nuestro servicio de Automatización y agentes de IA.
Cómo trabajamos
01
Acotación
Qué se analiza, con qué fuentes y con quién.
02
Análisis
Telemetría, reuniones o encuestas y nivel de madurez.
03
Resultados
Informe de diagnóstico y plan de acción priorizado, presentado a tu equipo.
04
Seguimiento (opcional)
Repetir el diagnóstico cada 3–6 meses para medir la evolución.
Qué te llevas
Entregables concretos, listos para decidir y para comunicar a la organización.
Mapa del uso real de la IA
Corporativa y shadow AI, por área y herramienta.
Nivel de madurez por dimensión
Escala 1–5 y el camino hasta el siguiente nivel.
Matriz riesgo × valor
Cada iniciativa clasificada en controlar, sustituir, automatizar o dejar hacer.
Plan de acción priorizado
Quick wins e iniciativas de fondo, listos para decidir.
Política de uso y catálogo homologado
Una propuesta lista para comunicar a la organización.
Un punto de partida medible
Repetible cada 3–6 meses para medir la evolución.
Todo esto, en un único diagnóstico. Empezamos por acotar qué se analiza, con qué fuentes y con quién.
¿Por qué Itequia?
La IA, en el centro de cómo trabajamos. Un método AI-Driven propio, aplicado a todo el ciclo, para llevar soluciones a producción de meses a semanas.
Creamos y operamos lo que construimos. Consultoría, desarrollo, Microsoft y ciberseguridad con un único partner, del diagnóstico a la operación, sin cambiar de interlocutor.
Seguridad que practicamos. Certificados en ISO 27001, con análisis automático de seguridad del código en cada entrega y experiencia en entornos regulados: banca, farma, industria y sector público.
Tu opinión, con canal propio. Un equipo de Customer Experience, independiente de quien ejecuta tu proyecto, sigue tu satisfacción para corregir a tiempo.


Organizaciones que confían en nosotros
Preguntas frecuentes
Es el uso de herramientas de IA sin aprobar ni controlar por IT, a menudo con cuentas personales. El riesgo está en los datos sensibles, el cumplimiento normativo y la exposición legal. Además, IT no puede ver ni medir ese uso.
No. Es independiente de que uséis Copilot, Claude, Gemini u otras herramientas. Analizamos el uso real de la IA, sea corporativa o no.
De tres fuentes: telemetría (inicios de sesión, consentimientos OAuth, logs DNS y de proxy, gasto en tarjetas corporativas, Defender y endpoint), reuniones o encuestas con los usuarios, y una evaluación de madurez en seis dimensiones.
No. Lo planteamos como habilitación: queremos entender qué necesitan los usuarios y qué tareas querrían automatizar. Si lo preferís, las encuestas pueden ser anónimas con Opinatics.
Un mapa del uso real de la IA, vuestro nivel de madurez por dimensión, la matriz riesgo × valor, un plan de acción priorizado y una propuesta de política de uso con un catálogo de herramientas homologadas.
Con Tokenmaxxing, cada área crea sus propios agentes. Es rápido, pero cuesta gobernarlo y el gasto en tokens crece sin control. Con una AI-Factory, IT industrializa la automatización con agentes homologados que trabajan vía MCP sobre software gobernado.
Os recomendamos repetirlo cada 3–6 meses para medir la evolución. Las iniciativas que salgan del cuadrante «Automatizar» pueden convertirse en un proyecto con nosotros.
¿Quieres saber cómo se usa la IA en tu organización?
Cuéntanos tu situación y te explicaremos cómo empezar con un diagnóstico y un plan de acción. Te asesoraremos sin compromiso.